语言
NiubiStarNiubi GuardBeta
第三方公开信号

NiubiStar 使用自维护开源项目展示公开可验证信号

当前可验证公开案例为 Niubi Guard(NiubiStar 自维护开源项目)。PitchWall、Trendshift 与 #10 TypeScript Repository Of The Day 等公开记录,用于展示 NiubiStar 在真实 GitHub 生态中的项目发布、可见性建设与第三方信任信号。
PitchWall

PitchWall 文章与首页收录

Niubi Guard 拥有 PitchWall 公开文章收录记录,并出现在面向开发者产品与启动项目的发现页面中。
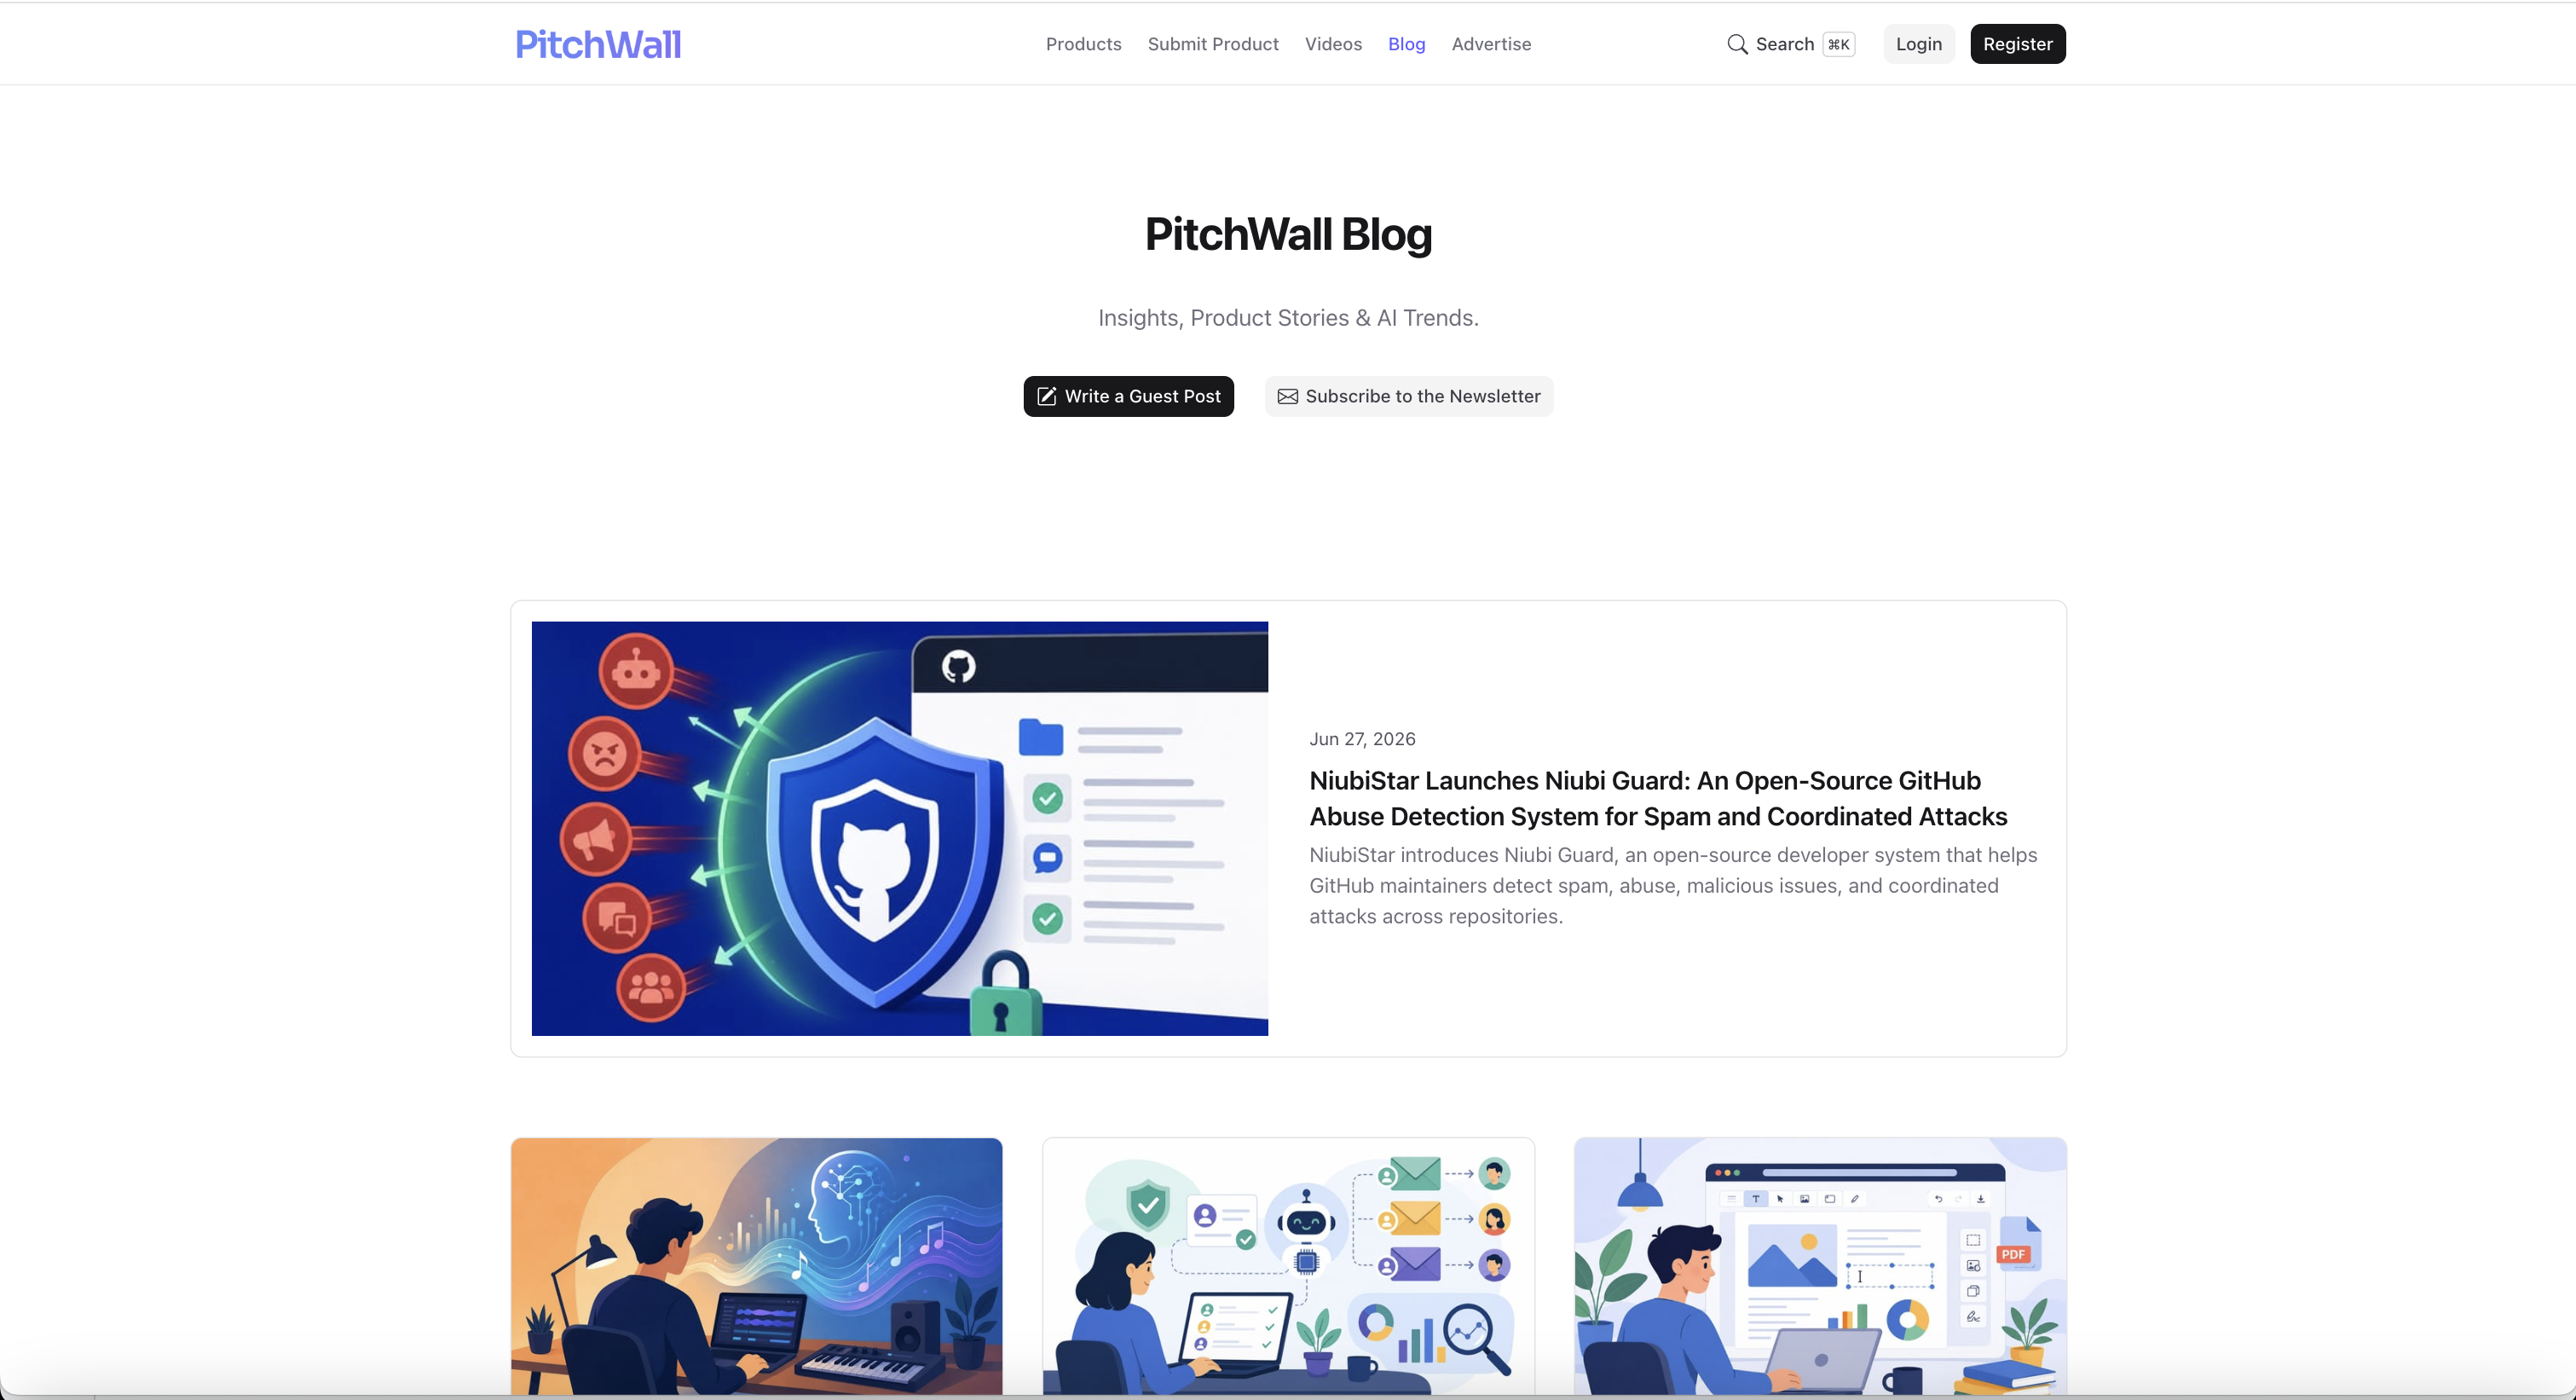
Niubi Guard 在 PitchWall Blog 页面中的展示
Trendshift

Trendshift Daily Trending

Albert-Weasker/niubi_guard 曾进入 Trendshift daily list,并获得 #10 TypeScript Repository Of The Day。

Albert-Weasker/niubi_guard | Trendshift
GitHub Abuse Archive

持续记录 GitHub 仓库骚扰事件

Niubi Guard 最初用于保护我们的客户仓库。从 2026-05-08 起,我们持续记录 GitHub 仓库遭遇的协同骚扰事件。随着受影响项目不断增加,相关样本、时间线和处理规则已逐步公开。

第一批公开样本:2026-05-08。档案持续更新中。

第一批公开样本2026-05-08持续更新中
累计受影响仓库2821+按当前归档波次口径更新
已归档样本9687+异常 Issue
已归档波次5时间线持续补档

事件时间线

为什么持续记录这些事件?因为攻击账号会被封禁,但攻击模式往往会重复出现。归档历史样本,比单次举报更有价值。

2026-05-08已归档

第一波公开可验证的协同 Issue 滥用攻击

这是我们建立基准样本和防护规则的起点,后续波次都以这轮样本为参考持续扩展。

5可疑账号
161受影响仓库
1584异常 Issue
• 新注册空白账号集群
• 高频跨仓库投递
• 多账号重复命中
• 高度同步时间窗口

数据口径:GitHub 公开数据 + 行为分析

2026-05-31持续观测

第二波间歇性复燃,目标从集中爆发转向分散投递

这一轮更像数日内间歇爆发的重复投递,说明攻击并非只存在于单日集中事件。

回填中可疑账号
回填中受影响仓库
回填中异常 Issue
• 跨仓库重复文案
• 间歇性爆发
• 异常账号轮换出现

数据口径:GitHub 公开数据 + 行为分析

2026-06-02已归档

第三波再次出现

已出现新账号接替旧账号继续投递,攻击模式与前两波高度相似。由于部分账号已被封禁,页面先按保护记录补录口径展示。

10可疑账号
892受影响仓库
2595异常 Issue
• 针对客户仓库
• 已封禁账号与新号混合出现
• 清理后仍有回流风险
• 跨仓库协同攻击继续扩大

数据口径:GitHub 公开数据 + 行为分析

2026-06-19正在处置

第四波攻击已经开始,空壳号继续协同扩散

第三波已结束。本轮为 6 月 19 日确认的新一轮攻击,7 个空壳账号公开发布 2,374 条 Issue,覆盖 629 个唯一仓库,最后活跃时间约为北京时间 05:12。

7可疑账号
629受影响仓库
2374异常 Issue
• 第四轮协同 Issue 滥用
• 2026 年 4 月注册空白账号集群
• 约 6.6 小时内高频跨仓库投递
• 原记录窗口结束后继续扩散,21:15 UTC 后暂未发现新增公开 Issue

数据口径:GitHub 公开数据 + 行为分析

2026-06-22正在处置

第五波攻击来袭,x2yazi 关联账号继续协同投递

本轮以 x2yazi 为种子确认 6 个关联账号,约 6.4 小时内向 614 个唯一仓库投递 2,007 条公开 Issue,继续使用刷星质疑、Star 来源分析和虚假人气等叙事进行声誉攻击。

6可疑账号
614受影响仓库
2007异常 Issue
• 第五轮协同 Issue 滥用
• x2yazi 种子账号扩散出的关联账号集群
• 2026 年 4 月注册账号短时间高频投递
• 重复使用 Star 来源分析、假 Star、Stargazer 等声誉攻击模板

数据口径:GitHub 公开数据 + 行为分析

公开攻击档案

已归档账号、样本和仓库命中记录。

High
已归档账号5该批次攻击中,部分仓库连续被命中 9 条 Issue。这些账号仍然在 GitHub 上活跃,请点击账号前往举报。
异常 Issue1584公开数据快照: 2026-05-08
受影响仓库161唯一仓库口径
攻击持续12 分钟此波攻击从发现到拦截的时间跨度。这些账号不是短时间集中爆发,而是持续数天分批投递恶意 issue。

已归档攻击账号

@bla****buke · 155 repos · 310 issues
@ett****ught · 159 repos · 313 issues
@ken****good · 160 repos · 316 issues
@mat****rter · 158 repos · 321 issues
@raf****rena · 157 repos · 324 issues

账号状态、最后出现时间与命中范围会继续补充。

Guard 默认动作

✓ 自动关闭垃圾 Issue
✓ 自动限制异常账号
✓ 自动开启 Interaction Limit
✓ 自动同步黑名单
✓ 保留处理日志

开源项目

公开样本、规则和防护能力。

当前页面已收录 161 / 161 个受影响仓库;后续波次会继续补档。
所有异常行为判断均基于公开 GitHub 数据与行为模式分析,不代表 GitHub 官方结论。
出于公开展示考虑,仓库名和按仓库统计的 Issue 数会默认打码。

连接 GitHub

接入后会发生什么?

接入后会发生什么?
1. 自动扫描你的仓库互动
2. 识别异常 Issue 与异常账号
3. 自动限制骚扰账号互动
4. 自动关闭重复刷屏内容
5. 保留完整处理日志供你随时查看

整个过程不修改源码,也不会影响正常开发流程。让维护者把时间留给代码,而不是 Spam。

建议创建 Fine-grained Token,并仅授予与 Issues、Metadata 和仓库互动限制相关的最小权限。Niubi Guard 不触碰你的源代码,你也可以随时在 GitHub 设置中撤销授权。

自动托管频率

定时任务默认每分钟检查一次,但你可以随时暂停,或把频率调整为更稳妥的节奏。

接入后默认动作
✓ 自动限制可疑账号互动
✓ 自动关闭异常 Issue
✓ 自动锁定异常刷屏行为
✓ 自动同步最新骚扰账号
✓ 保留完整处理记录,随时可以回看
什么情况下会被自动处理?
✓ 批量重复 Issue
✓ 新注册异常账号短时间刷屏
✓ 高频跨仓库骚扰
✓ 重复攻击行为

Niubi Guard 更关注异常行为,而不是普通开发者之间的正常讨论。

Token 未连接
当前账号未接入
仓库数量0
默认防护仓库未设置
帮助文档查看使用手册
权限说明

我们遵循最小权限原则,只建议授予处理 Issues 和互动限制所需的权限,绝不触碰你的源代码。你可以随时在 GitHub 中一键断开连接;每一次过滤、锁定或删除,都会在下方防护日志中透明展示。

受保护仓库

这里支持多选。点击仓库顶部即可纳入或移出防护范围;点击下方卡片内容则切换当前正在编辑的仓库。

开启后,系统默认扫描并防护你账号下的全部仓库;关闭后,只保护你勾选的仓库。
当前保护范围:已选 0 / 0 个仓库
点击卡片即可切换当前策略仓库
当前还没有可用仓库。接入 Token 后,系统会自动同步你的 GitHub 项目;如果有新仓库,也可以随时手动同步一次。

仓库防护策略

这里把“手动处理”和“自动防护”放在一起。你可以先设置默认规则,再在需要时手动处理异常 Issue、限制互动或做收尾动作。

先完成 Token 接入并选择一个仓库,策略面板就会为该仓库展开。

当前防护状态

这里展示的是当前仓库的保护摘要,反映你已经开启了哪些规则、系统处理到了哪一步,以及当前的整体防护情况。

还没有选定仓库,所以当前没有防护摘要可显示。

防护日志

这里优先展示后端真实执行日志,包括删除评论、锁定 Issue、关闭 Issue 与互动限制动作;本地提示日志仅作为补充。

当前没有需要记录的新问题。